
A Open Source Matters, Inc. (Joomla), Typo3, WordPress and the Drupal Association no les ha gustado nada la propuesta de la Unión Europea (UE) llamada Cyber Resilience Act sobre todo en lo que concierne al concepto de “software inacabado”.
Cambia de CMS gratis con expertos
¿Necesitas un nuevo CMS rápido, robusto, potente con IA incorporada y a buen precio?
Consideran que las obligaciones que impondría esta ley congelaría gran parte de las contribuciones voluntarias que reciben estos CMS, que conjuntamente cuentan con más del 50% de cuota de mercado en la UE.
Esta ley expande la definición de lo que es actividad comercial e impondrá unos costes inasumibles en algunos casos que en la práctica haría que el desarrollo se trasladara hacia grandes empresas con ánimo de lucro que puedan absorber esos costes.
La ley de Ciberresiliencia se propone en un marco en el que los países se están enfrentando a grandes problemas de hackeo e intenta reforzar las normas de ciberseguridad para garantizar unos productos de hardware y software más seguros. La UE desea que la ciberseguridad sea tomada mucho más en serio y que sea también un factor a la hora de elegir un CMS.
Aunque la intención es buena, parece que el concepto de “software inacabado” no tiene mucho sentido puesto que, por ejemplo, el core de los CMS no deja de recibir actualizaciones. Y, por ejemplo, un plugin puede estar bien acabado, pero volverse inseguro o obsoleto con el tiempo. En este caso, el autor, que puede haber hecho este plugin voluntariamente y ya no puede o no quiere mantenerlo, sería responsable del mismo en el futuro y podría recibir sanciones y multas que pueden llegar a ser bastante elevadas.
La ley establece bastantes más salvaguardas y garantías que las comentadas aquí y, efectivamente, parece que en principio las empresas privadas están en mejores condiciones de cumplirlas que el código libre.
De cualquier manera, no se espera que esta ley entre en vigor este año y, tras proclamarse, los afectados tendrán 24 meses para preparase y cumplir la ley (que puede cambiar con respecto a la que se puede ver hoy).
Apúntate gratis al boletín semanal
*Al suscribirte confirmas que aceptas recibir la newsletter semanal de mejorCMS.com y las Condiciones de uso y Política de privacidad de mejorCMS.com y de Mailchimp.
Más noticias de seguridad web:

Claude Mythos no es humo: encuentra inquietantes cantidades de vulnerabilidades
Claude Mythos, la tecnología de ciberseguridad de Anthropic, habría detectado miles de vulnerabilidades en software ampliamente utilizado…
Sigue leyendo…
Uno de los peores errores que puedes cometer en tu CMS también es un gran problema de seguridad
La mala gestión de roles y permisos en un CMS es uno de los errores de seguridad más frecuentes en medios y empresas digitales. Revisar accesos, aplicar el principio de mínimo privilegio, proteger cuentas con más permisos y dar de baja usuarios antiguos puede evitar hackeos, pérdidas de contenido y problemas graves de gobernanza.
Sigue leyendo…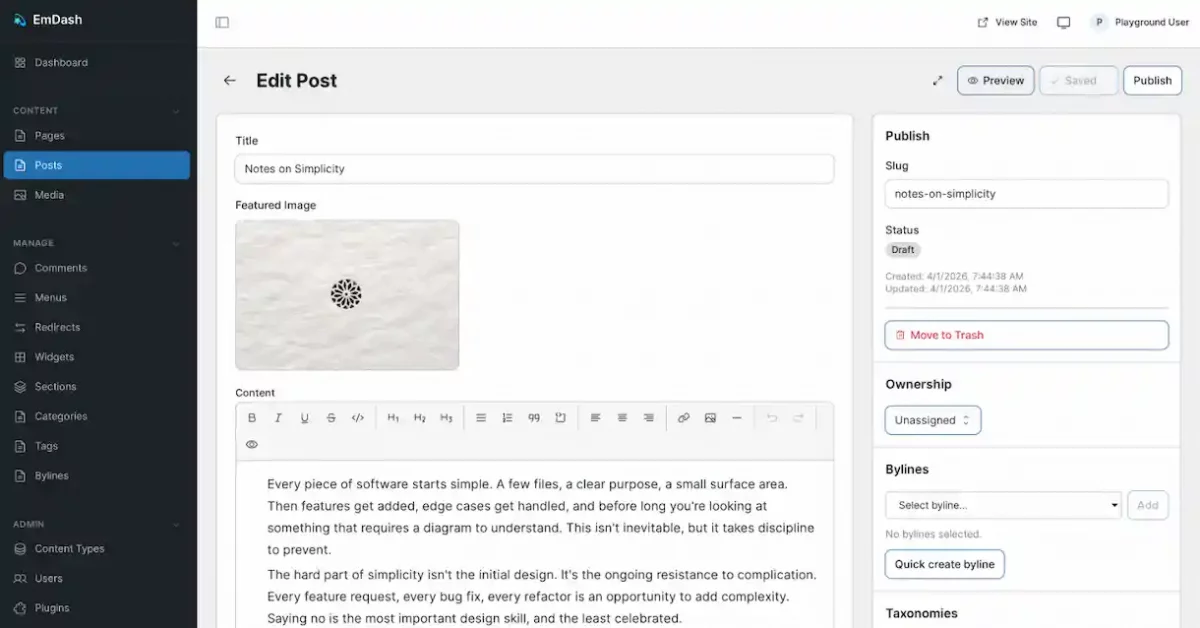
EmDash, el CMS de Cloudflare que quiere (y no puede) ser el nuevo WordPress
El nuevo CMS es más seguro por diseño, ha nacido para ser usado con la IA por defecto, serverless y pensado para el futuro.
Sigue leyendo…Últimas noticias publicadas en CMS MAG:
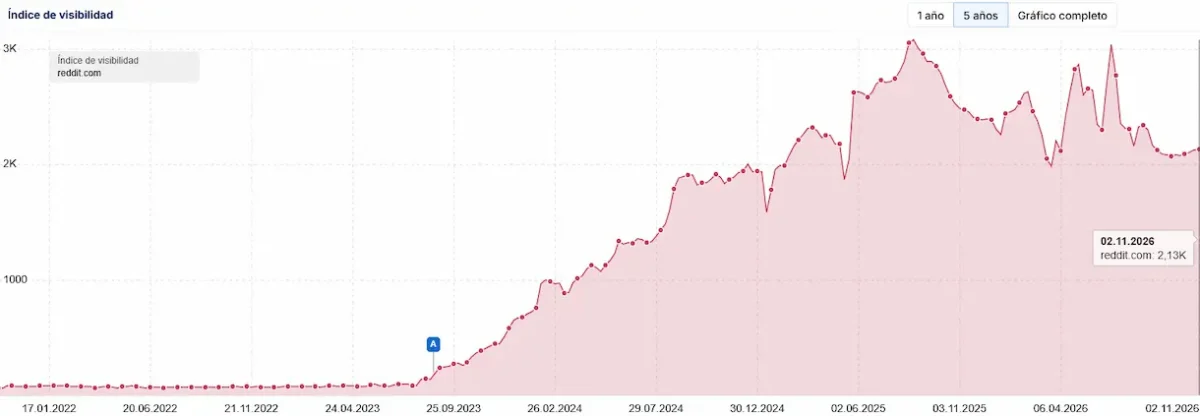
Reddit, el cazador cazado
La fiesta de Google y Reddit se ha acabado y ahora el CEO de Reddit echa en falta un millón de visitas semanales que ya no llegan debido a la IA…
Lee el artículo completo…
Auguran que las migraciones de CMS o DXP tendrán coste cero debido a la IA
En cierto modo, la IA hoy en día ya produce buenos niveles de asistencia y es capaz de automatizar muchos procesos, pero Buytaert va un paso más allá al afirmar que la migración será muy sencilla y su coste será muy cercano a cero.
Lee el artículo completo…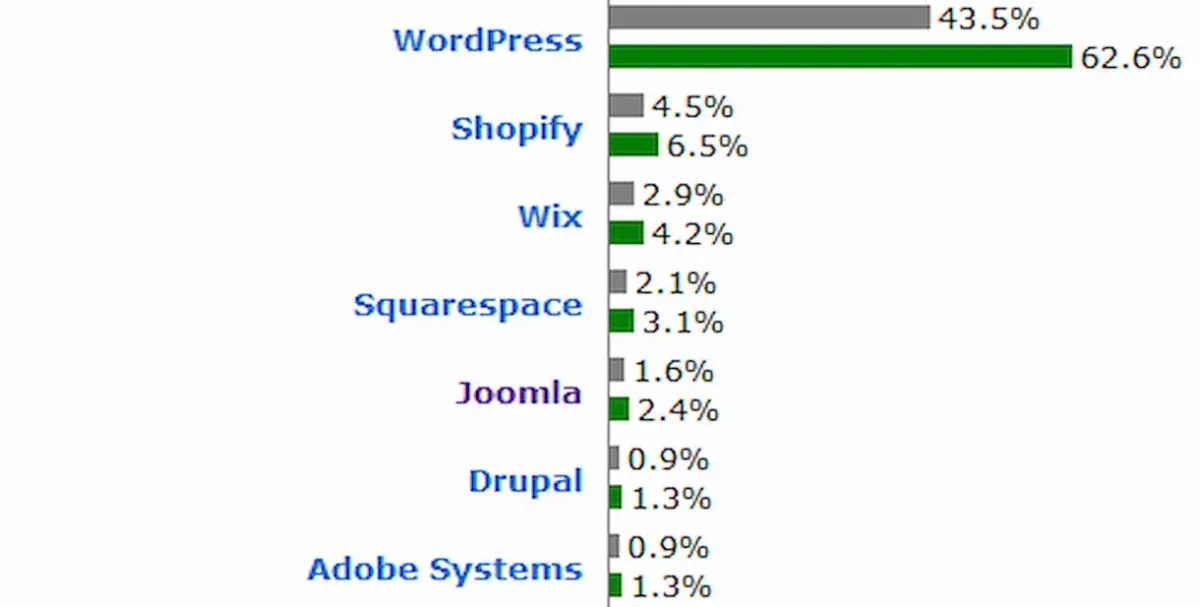
Datos de mercado de CMS y DXP de octubre 2026: WordPress sufre y Shopify crece
Mes contra mes es difícil observar cambios, normalmente la estabilidad es la tónica dominante, por lo que ver bajadas de más de medio punto en WordPress es realmente significativo…
Lee el artículo completo…Recomendado por nuestros editores:

Consulta el ranking de medios de comunicación de GfK DAM de junio del 2023
Un mes más os informamos de los periódicos digitales que más destacan en el ranking de GfK DAM de medios de comunicación correspondiente a junio de 2023. Este mes El Español ha recuperado la primera posición que el mes pasado le fue arrebatada por La Vanguardia. Completa el top 3, por este orden, El País…
Leer más…
Análisis de Glide Publishing Platform, el CMS mas obsesionado con la audiencia y el éxito de sus clientes
Análisis de Glide Publishing Platform (GPP), un potente CMS para periódicos de gran tráfico que tuve la ocasión de disfrutar en AS Apuestas.
Leer más…
Qué CMS usan los periódicos digitales españoles de más audiencia
Conoce cuáles son los CMS que usan los periódicos digitales de más audiencia en España y consulta si puedes permitírtelos…
Leer más…
Tu empresa está muy ocupada. Todas los están. Pero recuerda: si no mejoras ahora, tu competencia lo hará.